Vue unifiée des flux IA
Agents, assistants, workflows et appels API dans une seule timeline.
Plateforme
TokenSaver instrumente chaque appel LLM, chaque appel d’outil et chaque décision sans modifier le code de vos agents : vous voyez la flotte, vous optimisez la dépense, vous appliquez la policy avant que le modèle réponde.
Observabilité
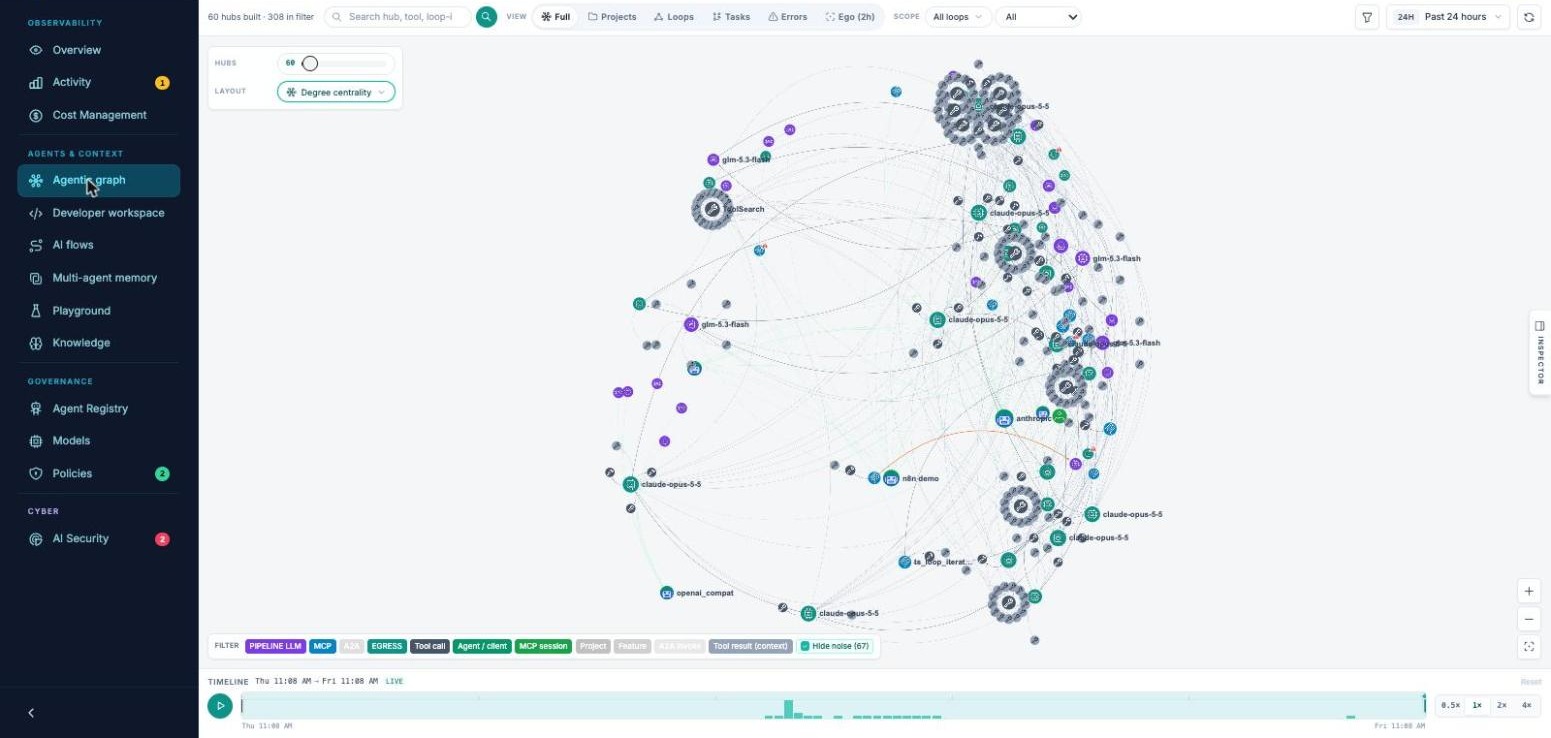
Agents, assistants, workflows n8n et appels API consolidés dans une timeline lisible, avec le graphe agentique pour suivre chaque chaîne d’appels.
Agents, assistants, workflows et appels API dans une seule timeline.
Latence, coût, tokens, taux de cache, échecs guardrails, par agent, équipe ou modèle.
Chaînes d’appels multi-agents et outils invoqués à chaque étape.
Chaque appel journalisé, signé et exportable en OpenTelemetry pour vos audits.
Remontez à l’origine d’un comportement grâce au contexte d’exécution et au lignage des décisions.
Dérives, pics de coût, injections et écarts de policy détectés avant de devenir des incidents.
Optimisation · FinOps
Sélection de modèles, cache sémantique et compression par type de contenu, appliqués au cœur de vos flux métier. Vous gardez la main sur le coût, la qualité et la latence.
Cache sémantique, compression intelligente et routage vers le modèle le plus efficace, sans toucher au code de vos agents.
Bascule automatique vers les endpoints les plus rapides, streaming optimisé et seuils de qualité configurables.
Budgets par projet, alertes de dépassement, ventilation des coûts par équipe et traçabilité de chaque euro.
Varie selon le workload, mesuré par run. La compression réversible (CCR) permet à l’agent de récupérer l’original à la demande.
Cyber & Zero Trust
Rien n’est autorisé par défaut. Chaque action est identifiée, gouvernée par policy et tracée. Vos équipes accélèrent avec l’IA ; votre organisation garde le contrôle.
Données personnelles, secrets et informations confidentielles injectés dans les prompts ou renvoyés par les modèles.
Tentatives d’injection qui font sortir un agent de son cadre métier ou déclenchent des actions imprévues.
Des agents trop autonomes qui appellent des outils sensibles sans validation.
Modèles, connecteurs ou intégrations non approuvés utilisés hors catalogue.
Aucune vision claire de qui a fait quoi, avec quel agent, sur quelles données, à quel coût.
Chaque appel IA est authentifié et rattaché à une identité : utilisateur, clé applicative ou agent.
Modèles, outils et connecteurs non approuvés : refus. Seul votre catalogue autorisé circule.
Règles définies dans la plateforme, par organisation, workspace ou clé, pas dans chaque application.
Outils autorisés, autonomie bornée et validation humaine quand nécessaire.
Chaque décision, autorisée, bloquée ou à approuver, laisse une trace pour le SOC et le RSSI.
Configurez une fois, appliquez partout : chat, API, agents, MCP.
Intégrations
API compatibles OpenAI et Anthropic, SDK Python, outils MCP ou CLI open source : chaque porte d’entrée mène au même control plane.
Non. Il apporte la couche IA qui manquait (identité, policies, contrôle des agents, traçabilité) et exporte ses signaux vers votre SIEM.
Non. TokenSaver s’intègre aux flux existants : chat, API compatibles LLM, agents, connecteurs MCP.
Vos administrateurs et équipes sécurité, via des policies centralisées au niveau organisation, workspace ou clé.
Par le moindre privilège : outils autorisés, autonomie bornée, étapes d’approbation humaine si nécessaire, et traces complètes.
Branchons ensemble vos flux existants en quelques minutes.